











Le organizzazioni riducono la propria esposizione al rischio cyber, ma il progresso non si traduce automaticamente in ambienti più sicuri. È la tensione che attraversa il TrendAI 2026 Cyber Risk Report, la nuova edizione dell’analisi annuale firmata da TrendAI, business unit enterprise di Trend Micro, che aggiorna il quadro tracciato dal Trend 2025 Cyber Risk Report. L’indice di rischio medio scende per il secondo anno consecutivo, ma le violazioni rivendicate dai principali gruppi ransomware più che triplicano e le stesse lacune di base restano in cima alle rilevazioni.
Metodologia
Il report si fonda sulla telemetria 2025 della soluzione TrendAI Vision One Cyber Risk Exposure Management (Crem), delle funzionalità Xdr e della threat intelligence del vendor, integrata dagli snapshot più recenti. TrendAI precisa che i numeri riflettono la propria base clienti e non un campione statisticamente rappresentativo, e vanno letti come indicazioni di tendenza; anche le spiegazioni sull’andamento delle metriche sono valutazioni degli analisti, non risultati di test causali. Il documento, a differenza dell’edizione precedente, non ripartisce l’indice per area geografica.
Al centro dell’analisi c’è il concetto di Cyber Risk Index (Cri), che combina l’esposizione agli attacchi e la configurazione di sicurezza di ciascun asset, pesandole per la sua criticità, e restituisce un valore da 0 a 100 suddiviso in tre fasce: basso (0-30), medio (31-69) e alto (70-100). Nel 2025 il Cri medio globale si è attestato a 35,8, contro il 38,5 del 2024, calcolato sul periodo febbraio-dicembre per un aggiornamento dell’algoritmo intervenuto a fine gennaio di quell’anno. L’andamento mensile, però, non ha replicato la discesa regolare dell’anno precedente: dal picco di 37,4 ad aprile al minimo di 34,1 a luglio, fino ai 36,7 di fine anno, un’oscillazione che per gli analisti potrebbe riflettere una gestione del rischio ancora reattiva. Nessuna organizzazione monitorata, in ogni caso, esce dalla fascia di rischio medio.
Novità nell’analisi dei vertical
Il 2025 ridisegna la classifica settoriale. Il comparto minerario, assente dalla top ten dell’anno precedente, sale al primo posto con un Cri di 42,5, un primato che il report riconduce a sensori connessi, veicoli autonomi e sistemi OT mai progettati per Internet ma ora collegati in rete. È anche l’unico settore tra i primi cinque in cui il principale evento di rischio arriva dalla posta elettronica, un indizio che individua nel phishing mirato il probabile vettore d’ingresso.
Sanità e agricoltura seguono appaiate a 40,3. Sulla prima pesano dispositivi eterogenei e datati, difficili da aggiornare senza autorizzazioni regolatorie, e tempi di patching che nel 2024 erano i più lunghi in assoluto (41,5 giorni in media). L’agricoltura è invece l’unico comparto del gruppo di testa in cui prevalgono le violazioni Dlp, via email e via app cloud, segnale che dati operativi e di filiera lasciano l’organizzazione attraverso canali poco governati. Le telecomunicazioni (39,9) entrano per la prima volta tra le prime cinque, mentre l’istruzione (39,8) registra il miglioramento più marcato, da un picco trimestrale di 45,1 a inizio 2024, pur restando, tra i primi cinque, il settore con il rischio più concentrato sulle identità: quattro dei suoi cinque eventi principali riguardano account e credenziali.
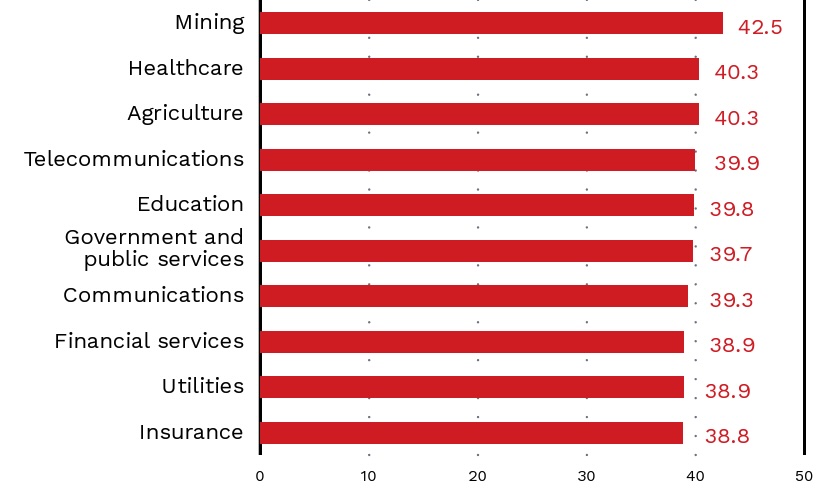
Completano la top ten pubblica amministrazione (39,7), comunicazione (39,3), servizi finanziari e utility (38,9) e assicurazioni (38,8). Nella finanza, pur tra i settori più regolamentati, gli account con Mfa disattivata restano tra i rischi principali, mentre le utility entrano per la prima volta in classifica, esposte dalla convergenza tra reti IT e OT.
Il Cri più elevato, 41,5, appartiene alle organizzazioni tra 5.001 e 10mila dipendenti, che gestiscono reti di complessità paragonabile a quelle dei grandi gruppi ma, osserva il report, spesso senza la stessa maturità e profondità di organico nella sicurezza. Le imprese oltre i 10mila dipendenti segnano il calo più ampio, 3,8 punti fino a 40,4. All’estremo opposto, le realtà fino a 100 dipendenti restano la fascia meno esposta (32,4) ma sono le uniche in peggioramento rispetto al 2024, un dato che TrendAI collega al crescente interesse degli attaccanti per le piccole aziende come porta d’accesso a supply chain più ampie.
Identità e configurazioni, lacune che si sommano
Sul fronte degli eventi di rischio, la classifica 2025 ricalca quella dell’anno precedente: in testa restano l’accesso rischioso alle app cloud e gli account Microsoft Entra ID inattivi, e secondo il report sette dei dieci eventi più rilevati riguardano le identità, dagli account senza Mfa, al quarto posto, a quelli con la scadenza delle password disattivata. Al quinto posto entrano per la prima volta le violazioni delle regole di accesso zero trust alle risorse private, effetto probabile di una maggiore adozione di questi modelli; la loro compresenza con account obsoleti e Mfa disattivata suggerisce però che lo zero trust venga spesso innestato su fondamenta identitarie ancora da bonificare.
Anche sulle configurazioni pesa meno la singola impostazione errata che la concomitanza delle carenze: anti-malware, machine learning predittivo, sensori endpoint, firewall, controllo applicativo e monitoraggio comportamentale risultano non ottimizzati negli stessi ambienti, e ogni carenza amplifica le altre. Nel cloud le prime posizioni spettano a controllo applicativo, firewall e analisi dei log; quest’ultima lacuna può tradursi anche in un’esposizione sul fronte della compliance.
Difese disattivate e falle concatenate
I dati Xdr segnalano un cambio di priorità negli attaccanti. Nel 2025 la rilevazione più frequente è il possibile tentativo di disattivare l’antivirus, che scalza dal primo posto il dumping delle credenziali del sistema operativo, in testa nel 2024. Per TrendAI gli avversari preferiscono neutralizzare le difese all’inizio della catena d’attacco anziché eluderle, secondo una sequenza coerente: spegnere i controlli, garantirsi la persistenza, scalare i privilegi, muoversi lateralmente.
Le dieci Cve (Common Vulnerabilities and Exposures) non corrette più rilevate risalgono tutte al 2025 e interessano componenti Windows. L’abbinamento più pericoloso è quello tra falle di esecuzione di codice remoto, come quelle in Remote Desktop Services e Ldap, e di elevazione dei privilegi: insieme offrono un percorso completo dall’accesso iniziale al controllo del sistema. Tre delle dieci Cve hanno però un punteggio Cvss di severità media, compreso tra 4,3 e 6,5. Prese singolarmente non sono critiche, ma possono esporre informazioni locali o hash Ntlm utili al movimento laterale. Chi stabilisce le priorità di patching solo in base al Cvss, conclude il report, lascia in piedi proprio le condizioni che rendono più affidabili gli exploit più gravi.
Sui tempi, i dati TrendAI TippingPoint misurano due finestre con punti di partenza diversi: per le vulnerabilità del 2025 le patch virtuali hanno garantito in media 115 giorni di copertura tra la scoperta della falla e la sua divulgazione, mentre gli attaccanti impiegano in media 39 giorni dalla divulgazione pubblica per arrivare a un exploit funzionante. Il report avverte però che il virtual patching resta un ponte verso l’aggiornamento formale, non un suo sostituto.
Percorsi d’attacco, dalla falla all’account
La novità di questa edizione è il dataset generato dalla funzionalità Attack Path Prediction di TrendAI Vision One, che simula le catene di passaggi con cui un avversario può muoversi da un primo punto d’appoggio fino a un obiettivo di valore. In assenza di dati sull’intero 2025, la sezione si basa su finestre parziali (maggio-giugno 2025 per gli eventi che originano i percorsi, dicembre 2025-maggio 2026 per gli asset coinvolti) e va letta come indicazione direzionale. Le vulnerabilità non corrette sono all’origine di 2.317.503 percorsi d’attacco, circa il 15% in più della somma delle due voci successive: il password spraying (1.135.327) e il password guessing (880.527), tecniche di forza bruta che sfruttano credenziali deboli e account privi di Mfa. Emergono così due vettori d’ingresso paralleli, uno tecnico e uno legato all’igiene delle identità. Gli indirizzi IP pubblici costituiscono il punto d’ingresso più comune, con una media di 4.979 asset al giorno, seguiti dai domini (2.781). All’altro capo della catena, gli account utente sono di gran lunga l’obiettivo finale più frequente, con 32.964 asset presi di mira in media ogni giorno, quasi il doppio dei dispositivi (18.445).
Ransomware frammentato, Italia settima
Il monitoraggio dei leak site da parte di TrendAI Research restituisce un ecosistema ransomware riorganizzato. Le violazioni dichiarate dai primi dieci gruppi sono passate da 1.518 nel 2024 a 5.096 nel 2025, con una crescita del 236%; il conteggio comprende solo le aziende che non hanno pagato il riscatto, quindi il numero effettivo di attacchi andati a segno potrebbe essere più alto. Qilin, rilevato da TrendAI come Agenda, è salito dall’ultima posizione del 2024, con 92 violazioni, alla prima, con 1.262, un incremento del 1.270% che il report lega all’espansione della rete di affiliati del suo modello ransomware-as-a-service. Segue Akira, passato da 106 a 857 violazioni.
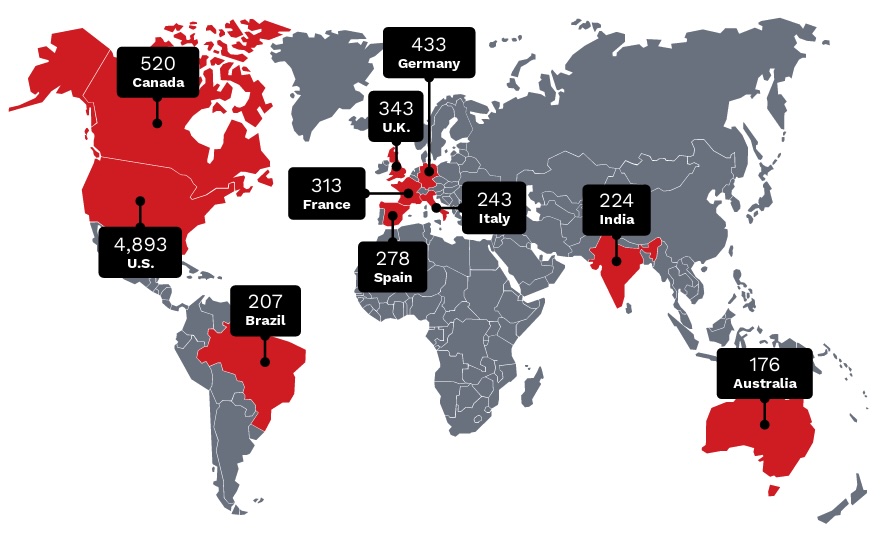
Cinque gruppi entrano in classifica per la prima volta: Inc Ransom (558), SafePay (509), Lynx (279), DragonForce (264) e Sinobi (252). Lockbit esce dalla top ten dopo le operazioni delle forze dell’ordine e RansomHub scivola dal primo al decimo posto: il vuoto, osserva TrendAI, è stato colmato da più attori in parallelo, segno che smantellare i gruppi consolidati redistribuisce la minaccia anziché ridurla. Sul piano geografico, gli Stati Uniti concentrano 4.893 violazioni dichiarate; seguono Canada (520), Germania (433), Regno Unito (343), Francia (313) e Spagna (278), mentre l’Italia è settima con 243 casi. Tra i settori più colpiti figurano ingegneria e costruzioni (780), prodotti e servizi industriali (769) e tecnologia (721).
Un divario da colmare nell’operatività
Le conclusioni del report mettono a confronto due letture solo in apparenza contraddittorie.

Il calo del Cri mostra che la gestione del rischio basata sui dati produce risultati misurabili; la crescita del ransomware, l’arrivo di cinque nuovi gruppi di primo piano e la persistenza delle stesse debolezze strutturali indicano invece che una postura migliore non garantisce, da sola, ambienti più sicuri. “Anche le soluzioni più all’avanguardia possono presentare errori di configurazione o gestire le identità in modo errato, questo conferma che le organizzazioni stanno affrontando un divario operativo più che tecnologico”, afferma Marco Fanuli, Technical director di TrendAI Italia.
Le indicazioni del report si muovono lungo quattro direttrici: ottimizzare la configurazione dei controlli già in uso, governare il ciclo di vita delle identità in modo automatizzato e su larga scala, stabilire le priorità sulle vulnerabilità tenendo conto delle catene di exploit e non del solo punteggio di severità, sfruttare per intero la threat intelligence disponibile nelle piattaforme di sicurezza. “Le aziende che nel 2025 hanno registrato i progressi più significativi sono quelle che hanno abbandonato le verifiche di sicurezza periodiche per adottare una gestione del rischio continua e guidata dall’intelligence“, aggiunge Fanuli.
© RIPRODUZIONE RISERVATA