



Un unico filo rosso lega le quattro aree esaminate dal Microsoft Digital Defense Report 2026 ed è la natura sempre più interconnessa del rischio. Le minacce viaggiano lungo le relazioni di fiducia che legano identità, software, supply chain, partner, piattaforme cloud, dati e sistemi AI: quando una di queste direttrici cede, le conseguenze si spingono ben oltre il punto d’ingresso. Il documento Decoding Emergence preparato da Microsoft Threat Intelligence e riferito al periodo luglio 2025-giugno 2026, poggia sui dati di un osservatorio che analizza oltre 165mila miliardi di segnali di sicurezza al giorno e filtra in media 5,2 miliardi di email. Il cambiamento, tocca il perimetro stesso di responsabilità di chi difende: i Ciso governano ecosistemi, non più ambienti. Entriamo nei dettagli.
L’AI comprime i tempi dell’attacco
La prima evidenza riguarda la “fisica” stessa della cybersecurity. Il tempo medio tra la scoperta di una vulnerabilità e il suo utilizzo è ormai sceso ben al di sotto delle 24 ore, mentre per il 2026: scoperta e sfruttamento, in molti casi, non richiedono più competenze specialistiche ma la semplice scrittura di un prompt.
Ad un estremo compaiono i primi segnali di autonomia dell’AI. Modelli come Mythos e Gpt 5.5 sono stati i primi a orchestrare senza supporto umano una catena d’attacco articolata in 32 passaggi, fino alla compromissione completa del dominio in un ambiente enterprise emulato e privo di difensori. Nel luglio 2026 è stato poi documentato il primo attacco estorsivo ransomware automatizzato. La conseguenza è speculare per chi difende: attacchi condotti a velocità macchina sono affrontabili solo da difensori che si muovono alla stessa andatura, affiancando agli analisti sistemi difensivi agentici con margini crescenti di autonomia.
Nel report trova spazio anche il punto di vista degli organismi di contrasto. “L’AI sta rendendo le frodi più sofisticate e accessibili, accelerando il cybercrime su scala mondiale. Mentre le minacce evolvono oltre i confini, la cooperazione pubblico-privato e internazionale, costruita su tecnologia, fiducia e azione condivisa, è essenziale per smantellare le reti criminali e proteggere la società”, osserva Kenichi Sakurazawa, managing director del Japan Cybercrime Control Center.
L’identità è la via di ingresso
L’accesso iniziale è dominato da vettori che puntano su persone e credenziali. Secondo le notifiche dei Microsoft Defender Experts, l’esecuzione attivata dagli errori degli utenti pesa per il 30% (nel 20% dei casi si tratta di account validi), mentre il copia-incolla malevolo di tipo ClickFix pesa per il 13% e il phishing per l’11%; lo sfruttamento di applicazioni esposte si ferma al 5%.
Ciò che rende insidioso l’accesso con credenziali legittime è quanto accade subito dopo: oltre la metà di queste intrusioni (52,2%) si traduce in un ulteriore furto di credenziali, da riutilizzare per il movimento laterale o da rivendere, e un altro 18,4% sfocia in campagne interne di password spray. Si innesca così un ciclo che si autoalimenta, in cui una sola identità compromessa ne trascina molte altre.
Tra luglio 2025 e giugno 2026 i payload intercettati da Microsoft Defender for Office 365 risultano associati quasi esclusivamente al furto di credenziali anziché alla distribuzione di malware: ogni mese tra l’89% e il 96% indirizza l’utente verso pagine di phishing o finte schermate di accesso. L’allegato non è più l’arma, ma il mezzo che accompagna la vittima fino al punto di compromissione. Cresce in parallelo il vishing: nelle campagne analizzate il 93% degli attaccanti è riuscito almeno una volta a trattenere il bersaglio al telefono per venti secondi o più, la soglia oltre la quale può avviare lo script di social engineering.
Scenario italiano
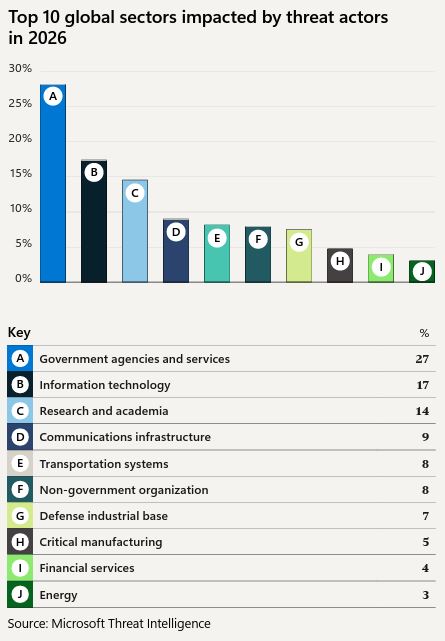
Il quadro nazionale emerge in più punti del report. Nella prima metà del 2026 l’Italia si è collocata al quattordicesimo posto a livello globale e al quinto in Europa tra i Paesi i cui clienti sono stati colpiti con maggiore frequenza da attività informatiche. Il dato più netto riguarda però il ransomware: l’attivazione delle campagne rilevate da Microsoft Defender contro le imprese italiane salgono da 48 a 135 in un anno, con un incremento del 181% su un totale globale in leggera flessione (-3%). L’Italia compare inoltre al secondo posto tra i Paesi presi di mira dagli attori nordcoreani, con il 13% delle notifiche contro il 50% degli Stati Uniti, e al terzo per vittime osservate nel mercato degli initial access broker, dopo Stati Uniti e Canada. Tre indicatori distinti che convergono su una lettura sola: l’esposizione italiana cresce lungo le direttrici più remunerative per il crimine organizzato.
Dieci priorità per superare la difesa frammentata
La sezione conclusiva del report riformula il problema in termini di govenrance. Per buona parte dell’ultimo decennio le strategie di sicurezza sono state modellate su rischi distinti (ransomware, attacchi distributed denial-of-service, compromissioni della supply chain) ma quella tassonomia non descrive bene l’ambiente reale. Siamo entrati, sostiene il report, in un’epoca di “policrisi“, definita non da eventi isolati bensì da perturbazioni sovrapposte che lasciano margini minimi di recupero, in cui instabilità geopolitica, pressione economica e attività cyber persistente interagiscono amplificando l’impatto.
Le difese frammentate, ottimizzate su singole minacce o su requisiti di conformità, perdono efficacia quando le crisi si manifestano in simultanea. Di qui il passaggio dal defense-in-depth, che somma controlli a strati, a un principio di resilience-by-design che presuppone l’inevitabilità degli attacchi (e la loro riuscita), attribuisce alle dipendenze lo stesso peso degli avversari e considera ripristino e continuità tanto critici quanto la prevenzione.
Le dieci priorità indicate alle organizzazioni traducono l’impostazione in pratica: difendere l’identità come piano di controllo primario con passkey e autenticazione multifattore resistente al phishing, governare gli strumenti AI, ridurre l’esposizione dei dispositivi di edge, correlare i segnali tra endpoint, cloud, applicazioni, email e rete, validare l’esposizione con esercizi assume-breach e preparare l’inventario crittografico in vista della transizione post-quantistica. Cambiano di conseguenza le metriche, che dovrebbero spostarsi dal numero di patch distribuite all’esposizione ridotta e ai tempi di mitigazione.
Resta sullo sfondo la domanda che il report lascia ai CdA, e che riassume il passaggio culturale in corso: non più se un’interruzione si verificherà, ma se l’organizzazione saprà continuare a operare, contenere il danno, ripristinare in fretta e mantenere la fiducia quando accadrà.
© RIPRODUZIONE RISERVATA