








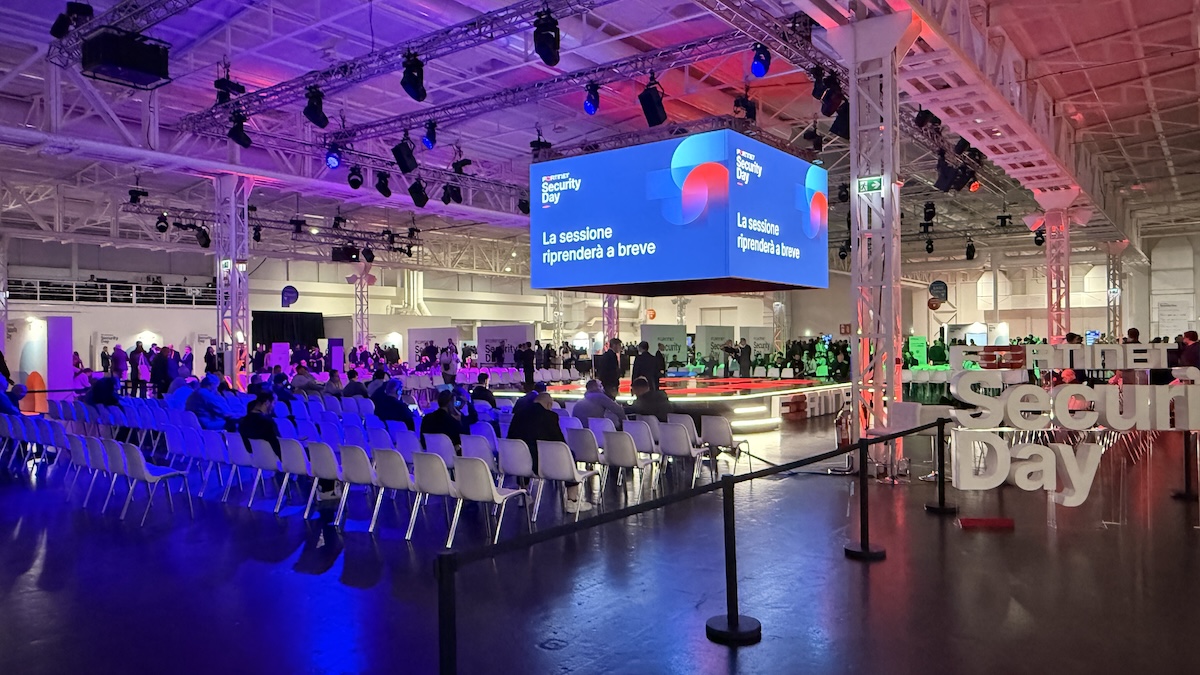

Nelle aziende l’intelligenza artificiale è arrivata prima delle regole per gestirla. Dipendenti che incollano documenti riservati in un chatbot gratuito, reparti che sperimentano agenti in ordine sparso, data center che si riempiono di Gpu (costose): la superficie d’attacco cresce più in fretta della capacità di presidiarla, mentre gli stessi strumenti moltiplicano la produttività del cybercrime. Su questi temi si concentra il confronto che Fortinet organizza a Milano a margine del suo Security Day, occasione di confronto e aggiornamento per partner e clienti.
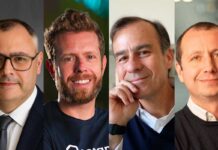
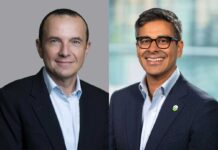
Massimo Palermo, VP & Country Manager Italy e Malta di Fortinet, parte da una constatazione: “L’artificial intelligence è un importante abilitatore con il quale le aziende stanno già lavorando, consapevolmente ma anche inconsapevolmente”. Di supporto l”analisi del World Economic Forum che ricorda che l’83% delle imprese ha implementato almeno un caso d’uso di AI, ma solo il 37% ha messo in campo processi per monitorarli. “In quella distanza c’è il problema più importante da gestire che è la governance“, dettaglia Palermo.
Visibilità prima di tutto
Il primo rischio è la mancanza di visibilità, la shadow AI: strumenti non autorizzati né monitorati, ai quali i dipendenti affidano nella fretta dati dei clienti e proprietà intellettuale.
“Ma anche l’adozione legittima manca spesso di un’unica regia”. Con l’AI agentica il salto è di scala: agenti che operano con supervisione minima possono cancellare dati per errore o diventare essi stessi bersaglio e vettore d’attacco.
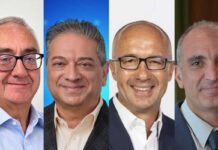
Il principio, per Palermo, è elementare: “Non è possibile controllare quello che non si vede”. Fortinet parte quindi dall’inventario degli asset AI per proporre un unico punto di controllo unico sull’intero stack, dall’ambiente fisico del data center ai chip (anche in partnership con Nvidia), fino ai modelli e alle applicazioni, tenendo sotto osservazione anche il consumo di token. Alessandro Piva, Senior Director degli Osservatori Digital Innovation del Politecnico di Milano e direttore dell’Osservatorio Cybersecurity & Data Protection, lega il fenomeno alla democratizzazione portata dalla GenAI, che ha diffuso gli strumenti saltando i passaggi su dati e competenze. La loro governance “diventa, accanto a tutte le altre sfide di sicurezza che già esistevano, forse uno dei focus principali”, da sviluppare su specifici modelli organizzativi, strumenti operativi e tecnologia.
Il problema degli attacchi a velocità macchina
E’ Aldo Di Mattia, director of Specialized Systems Engineering and Cybersecurity advisor Italy and Malta di Fortinet, a descrivere il cambio di paradigma: “Oggi gli attacchi sono preparati e orchestrati dagli agenti AI”.
L’intero ciclo dell’attacco cyber è orchestrato e completato in pochi minuti o secondi da agenti di intelligenza artificiale autonomi, che superano la capacità di reazione fisica dei team di sicurezza umani. Il cybercrime opera come un team leader e riesce con l’AI a condurre decine di operazioni in parallelo: “L’AI scova vulnerabilità latenti da anni e supera in pochi secondi ostacoli che richiedevano settimane”. Servono patch rapide, verifiche puntuali e un cambio di passo nella difesa: “Se il cybercrime attacca in velocità con l’AI, ci si deve difdendere con la stessa velocità”. I dati dei FortiGuard Labs presentati al Security Day spostano l’attenzione a monte: in Italia due terzi delle attività malevole rilevate fanno leva su un’intensa fase di pre-attacco, una ricognizione che permette di colpire con più certezza e meno rumore. Gli investimenti spinti da Pnrr e Nis2 hanno però lasciato scoperta proprio questa fase, che va presidiata con tecnologie di deception, vulnerability assessment e formazione degli utenti, l’anello debole della catena.
Un approccio di piattaforma
I team di sicurezza in azienda, a loro volta, nel tempo si sono trovati a fare fronte all’evoluzione delle minacce e delle tecniche di attacco sovrapponendo soluzioni e tecnologie.
Un aspetto su cui punta il dito Filippo Cassini, Global Technical officer, Svp of Engineering e head of Pre-Sales di Fortinet, è la frammentazione che le imprese si trovano ad affrontare ora perché anziché soluzioni organiche sono state proposte tecnologie: “Ci sono aziende che usano fino a 110 prodotti diversi di sicurezza”. Un limite che prescinde anche dalle possibilità di gestione, perché “cento prodotti non potranno mai avere anche cento ingegneri esperti che li configurano”. Con Palermo che aggiunge: “E l’investimento se non governato, se non coordinato, se non gestito adeguatamente, non è di per sé sinonimo di una protezione maggiore”. Per questo Cassini propone una roadmap che sintetizzi i prodotti integrabili in piattaforma e porti all’automazione della risposta. Le Api non bastano: “Chi lo fa il lavoro di integrazione?”.
Nella visione di Fortinet quel lavoro spetta al vendor, ed è la logica della Security Fabric, costruita in quindici anni attorno a pochi elementi condivisi: un unico sistema operativo, FortiOS, che governa firewall, switch, access point e servizi Sase; una consolle di gestione centralizzata; un agente unificato per gli endpoint; una base dati comune per telemetria e threat intelligence. “In pratica, se un utente risulta infetto, una sola chiamata Api basta perché firewall, switch e access point lo isolino, senza specialisti dedicati a far dialogare tecnologie comprate con gare separate”. La piattaforma, però, non deve diventare un recinto. E Palermo insiste sull’integrazione con gli ecosistemi di altri vendor tramite Api e connettori, così come Cassini sulla possibilità di lavorare con modelli AI diversi: “Il consolidamento resta un percorso graduale, che può partire da una singola tecnologia”.
L’AI che protegge l’AI
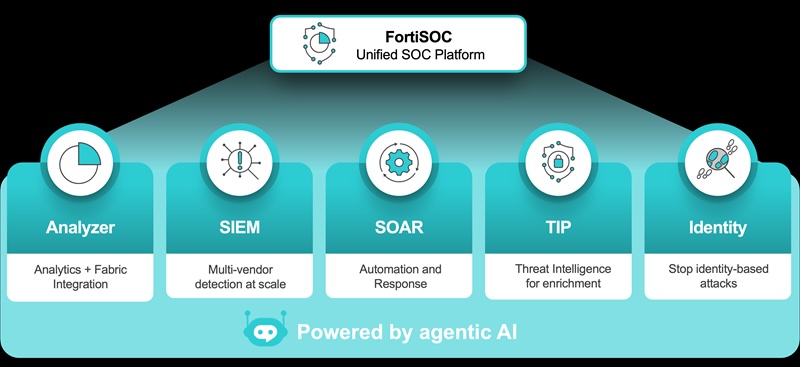
E qui entra in gioco la tecnologia Fortinet. Di Mattia: “Le AI si proteggono con le AI, alla stessa velocità”. Nel Soc questa logica prende forma con FortiSoc, piattaforma cloud disponibile da giugno e ri-presentata al Security Day, che riunisce Siem, Soar, analisi comportamentale (Ueba), gestione dei casi, threat intelligence e protezione delle identità (Itdr) in un’unica console e un’unica sottoscrizione. Le integrazioni native con la Security Fabric si sommano a migliaia di connettori verso tecnologie di terze parti, mentre l’agente FortiAI-Assist indaga e correla gli alert, genera playbook e coordina la risposta via Model Context Protocol (Mcp) sotto la supervisione degli analisti, con un triage automatico su decine di migliaia di log settimanali. FortiAnalyzer, FortiSiem e FortiSoar restano comunque disponibili come soluzioni “stand-alone”.
Poi c’è l’AI da proteggere. Cassini cita gli agenti che leggono la posta o prenotano voli dialogando con le applicazioni via Mcp: “Sono come il cavo Usb dell’AI”, osserva, “e anche quel collegamento va reso visibile, estendendo all’AI i principi zero trust”. Lo stesso vale per i chatbot sui siti aziendali, che con tecniche linguistiche mirate possono essere indotti ad aggirare i guard-rail.
Le novità in Fortinet seguono la stessa impostazione di piattaforma, estendendo il potenziale di ciò che i clienti hanno già. FortiGuard Inline AI Security si attiva sui FortiGate installati, senza un’infrastruttura dedicata, e porta via cloud l’ispezione in tempo reale di prompt e dati nelle interazioni con agenti, Llm e strumenti Mcp, applicando le policy di Dlp al traffico AI. FortiAIGate, installabile on-premise (ed indirizzando così anche il tema della sovranità), aggiunge limiti di spesa contro gli attacchi Denial-of-Wallet, oltre 50 policy di conformità predefinite e le tecnologie di Virtue AI, acquisita in agosto, per red teaming e guardrail sui sistemi agentici. La tecnologia acquisita, infatti, consente la convalida continua di quanto opera l’AI agentica e la protezione in fase di execution lungo l’intero ciclo di vita dell’AI Insieme collegano i controlli sull’AI a quelli su rete, applicazioni, cloud, dati e identità.
AI factory, sovranità e quantum
Oltre alla shadow AI ed al suo utilizzo “personale” in azienda, non è da dimenticare che le organizzazioni oggi portano l’AI nei data center: c’è chi costruisce infrastrutture dedicate alle Gpu o le utilizza As-a-Service. Piva vede negli investimenti in AI factory un’opportunità per il Paese, ma concentrando calcolo e dati, serve aprire gli occhi e richiamare l’attenzione su temi oramai “vicini” da affrontare: “Si rischia di centralizzare e sommare una serie di rischi, renderli più evidenti, più sostanziali”. Contano sicurezza fisica e filiera, perché “dobbiamo essere certi che queste catene di fornitura in qualche modo non siano un potenziale elemento di debolezza”, oltre alla sovranità, che riguarda controllo operativo e giurisdizione. Anche sul quantum la minaccia è già attuale nella forma dell’harvest now, decrypt later. E Di Mattia ricorda al riguardo che la roadmap del Gruppo di Cooperazione Nis chiede ai Paesi dell’UE di avviare la transizione alla crittografia post-quantistica entro fine 2026 e di completarla sulle infrastrutture critiche entro il 2030 e “FortiOS integra già cifratura quantum-safe allineata agli standard Nist”. Finance, difesa e pubblica amministrazione i primi verticali a rischio.
Lo scenario italiano
In Italia il nodo sicurezza si lega anche al fattore dimensionale delle aziende: “Consapevolezza e budget – spiega Palermo – decrescono con le dimensioni dell’azienda, e questo contribuisce a collocare il nostro Paese tra i più colpiti“. La spinta normativa ha aiutato, con Nis2 e Dora che hanno propagato gli obblighi lungo la supply chain e mosso in primis il finance. Il manifatturiero italiano è però al secondo posto al mondo per attacchi subiti, con imprese medio-piccole spesso alle prese con 40-45 prodotti da gestire. “Un fattore positivo su cui far leva è però proprio la volontà delle Pmi e la loro predisposizione a consolidare, e la convergenza tra rete e sicurezza da cui Fortinet è nata va in questa direzione”, osserva Cassini.
Fortinet in Italia cresce grazie anche al modello totalmente indiretto, con migliaia di partner, e system integrator grandi e piccoli vicini al mercato. Per Palermo ora vanno accompagnati a concepire un dialogo con i clienti, basato su quello che essi chiedono ovvero “da dove iniziare, oltre che come fare”, un punto che dovrebbe portare i system integrator ad abbracciare anche il ruolo di Mssp. La filiale italiana, tra le più dinamiche del gruppo, ha assecondato la domanda attraverso la crescita significativa del suo organico (+20%) in particolare su secure operations, Sase e OT, con team dedicati a difesa e spazio, certificazioni allineate alle priorità di Acn e un focus, oggi, proprio su AI factory e progetto Gigafactory.
Competenze da una parte e fattore umano, dall’altra continueranno a giocare un ruolo chiave perché anche nell’era dell’AI, ricorda Palermo, “il target è sempre uno solo, è l’uomo con la sua fretta, con le sue debolezze, con la sua superficialità”. Oltre a condividere intelligence con Europol e Interpol, Fortinet lavora anche su questi punti. Offre certificazioni gratuite a università e scuole superiori, in collaborazione con la Polizia Postale e ha esteso il programma Security Awareness and Training a medie e ultimi anni delle elementari.
© RIPRODUZIONE RISERVATA