


 Immagine di DC Studio su Magnific

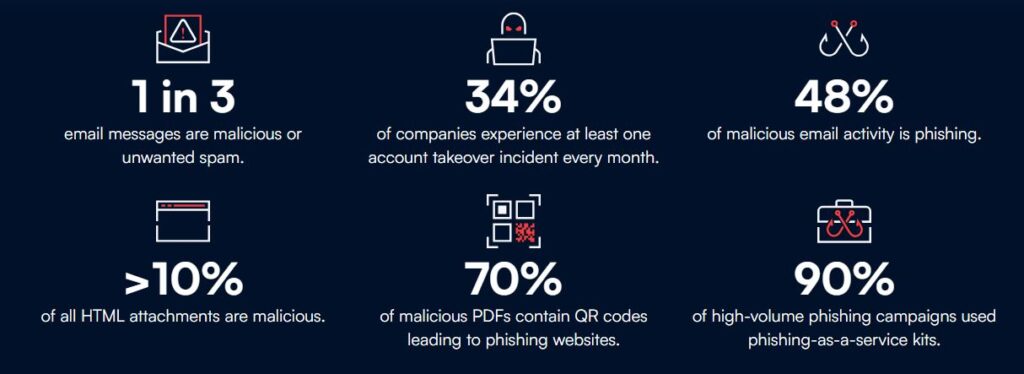
L’email continua a essere la porta d’ingresso preferita dai cybercriminali verso le reti aziendali: un canale diretto, familiare e percepito come affidabile. Ma è un canale che sta cambiando pelle. Nel 2026, l’Email Threats Report di Barracuda interpreta i numeri di un panorama in cui l’intelligenza artificiale e il modello Phishing as a Service (PhaaS) contribuiscono insiema alla crescita del volume e dell’efficacia degli attacchi, abbassando al tempo stesso le competenze necessarie per lanciarli. Il dato che riassume la tendenza è immediato: oggi un messaggio email su tre è dannoso o spam indesiderato, in crescita rispetto alla proporzione di uno su quattro dell’anno precedente.
La ricerca si basa su dati proprietari raccolti da Barracuda Research, il braccio di threat intelligence dell’azienda, a gennaio 2026: in quel mese sono stati analizzati oltre 3,1 miliardi di email, isolando i messaggi dannosi, spam o indesiderati. Il quadro che ne emerge parla di attaccanti che scalano il phishing delle credenziali, spostano il baricentro dai file agli Url e ricorrono a codici QR e ad account takeover per aggirare i controlli tradizionali.
Phishing, le piccole aziende ancora più esposte
Se si guarda alle tipologie di attacco, il phishing è di gran lunga la categoria più diffusa: rappresenta il 48% dell’attività email dannosa, a conferma che le campagne di furto credenziali ad alto volume restano il punto d’ingresso più affidabile per gli attaccanti. Seguono, con pesi molto inferiori, lo spam (16%), le email non autenticate prive di protocolli come Spf, Dkim o Dmarc (6,9%), lo spoofing e l’”impersonation” (3,8%) e gli allegati dannosi (1,8%). Minacce numericamente marginali come la business email compromise (0,06%) restano invece sproporzionatamente costose, perché sfruttano l’impersonation di dirigenti o partner per indurre a trasferimenti di denaro o dati. A pagare il prezzo più alto sono le imprese di piccole e medie dimensioni. Team ridotti, infrastrutture di sicurezza meno mature e budget limitati le rendono particolarmente vulnerabili: spesso si affidano a strumenti di protezione email di base o nativi, che faticano a fermare attacchi sofisticati come business email compromise, phishing e ransomware. Quando i messaggi dannosi si confondono nel traffico legittimo, anche una piccola falla di rilevamento può tradursi in account takeover o costosi fermi operativi.
Dai file ai link, la minaccia dei codici QR
Uno degli spostamenti più netti riguarda il vettore di consegna. Man mano che le soluzioni di sicurezza affinano tecniche come il sandboxing degli allegati, gli attaccanti si spostano dai file agli Url. Il vantaggio è triplice: ospitare contenuti malevoli su piattaforme reputate come SharePoint, OneDrive, Google Drive o GitHub per aggirare i filtri reputazionali; programmare link che scadono o cambiano comportamento dopo la consegna, complicando l’analisi forense; mantenere il collegamento “benigno” durante le scansioni iniziali per poi sostituirlo con un payload dannoso. Anche se solo un link su duecento (lo 0,56%) risulta malevolo, il volume complessivo del traffico rende quasi inevitabile l’incontro con uno di essi, e un solo clic può innescare furto di credenziali e account takeover.
Cambiano anche le minacce negli allegati. I file Html sono i più “armati” in assoluto: circa l’11% di quelli rilevati è dannoso e rappresentano da soli circa due terzi di tutti i file malevoli individuati nelle email, perché possono incorporare form e script ingannevoli che si eseguono nel browser della vittima. I documenti Microsoft 365 e i Pdf mostrano tassi di malevolenza bassi (0,15%), ma restano pericolosi proprio per la fiducia che gli utenti ripongono in essi. È qui che entra in scena il quishing, il phishing veicolato da codici QR: il 70% dei Pdf dannosi e il 56% dei documenti Microsoft 365 dannosi analizzati contiene QR code che rimandano a pagine di login fasulle. Comparendo come immagini, i QR sfuggono a molti filtri e spostano l’interazione sui dispositivi mobili, spesso fuori dal perimetro di sicurezza aziendale.

Account takeover e phishing as a service
L’account takeover è ormai un rischio quasi “di routine”: il 34% delle aziende subisce almeno un episodio di compromissione di un account ogni mese. Una volta entrati, gli attaccanti si muovono lateralmente e lanciano campagne di phishing da account legittimi, molto più credibili agli occhi dei destinatari. Nel 25% dei casi la compromissione si accompagna a modifiche sospette delle regole della casella (inoltri verso indirizzi esterni o cancellazione automatica degli avvisi di sicurezza) pensate per garantire persistenza e restare nascosti, mentre nel 14% dei casi gli account violati vengono usati per distribuire spam e contenuti dannosi.
A industrializzare tutto questo è il phishing as a service, il modello in abbonamento che fornisce template, pagine di login false, hosting e automazione. L’impatto è evidente nei numeri: nel 2025 il 90% delle campagne di phishing ad alto volume ha utilizzato kit PhaaS, contro appena il 30% del 2024. Molti di questi kit integrano tecniche adversary-in-the-middle capaci di intercettare le sessioni e bypassare l’autenticazione multifattore, alzando la posta anche negli ambienti protetti da Mfa. Le esche più usate ripercorrono i processi aziendali di routine – richieste di pagamento e fatture (19%), revisione di firme e documenti (18%), messaggi vocali (15%), comunicazioni Hr (13%) – mentre tra le tecniche più diffuse figurano l’offuscamento degli URL e il bypass dell’Mfa, entrambi al 48%.
Dall’inbox alle applicazioni Web
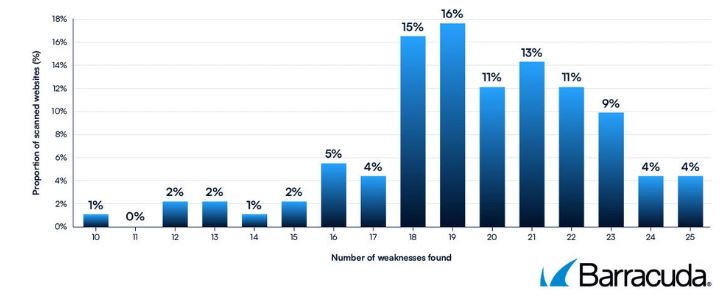
Il filo che lega email e resto della superficie d’attacco è la capacità di chi attacca di sfruttare la fiducia degli utenti: pagine clonate, brand imitati, domini contraffatti. Ed è qui che il report incrocia un secondo filone di ricerca Barracuda dedicato alle applicazioni Web. Secondo i dati di Application Security Insight, un’applicazione Web contiene in media venti vulnerabilità di sicurezza sfruttabili per rubare dati, compromettere account o ottenere accessi non autorizzati. La maggior parte non deriva da attacchi sofisticati, ma da sviste ordinarie: configurazioni errate, patch mancanti, esposizioni evitabili.
Il dato più significativo è che le due categorie più frequenti (la divulgazione di informazioni utili alla ricognizione (25%) e l’impersonation di brand e lo spoofing (24%)) valgono insieme quasi la metà (49%) delle falle rilevate, e alimentano proprio quel phishing che domina il panorama email: aiutano gli attaccanti a mappare i bersagli e a ingannare gli utenti clonando pagine e inviando messaggi credibili a nome del marchio. Seguono gli attacchi lato client (14%), l’esposizione di dati (10%), le debolezze di rete e i problemi di configurazione e patch (entrambi al 6%) e le debolezze di sessione e autenticazione (5%). Sette categorie che coprono circa il 90% delle vulnerabilità individuate.
Il messaggio trasversale ad entrambe le ricerche è che si tratti della casella di posta o del sito aziendale, gran parte del rischio nasce da controlli mal configurati e da un’“igiene di sicurezza” discontinua. La risposta proposta da Barracuda è una difesa a più livelli e potenziata dall’AI – filtri email, analisi dei link in tempo reale, autenticazione robusta con approccio zero-trust, automazione della risposta agli incidenti e formazione continua degli utenti – accompagnata, sul versante applicativo, da monitoraggio e patching costanti. Perché, come mostra il confronto tra i due dataset, spesso non servono attacchi sofisticati per entrare: basta una falla dimenticata.
© RIPRODUZIONE RISERVATA


