










 Immagine di rawpixel.com su Magnific

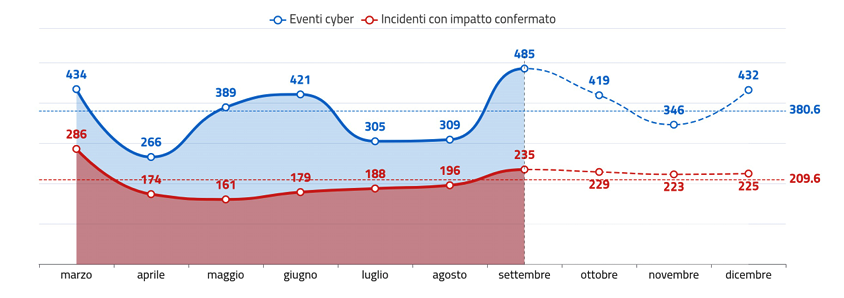
A settembre il nostro Csirt (Computer Security Incident Response Team Italia) ha registrato 485 eventi cyber, il 57% in più rispetto ai 309 di agosto, e 235 incidenti con impatto confermato, contro 196. Numeri ancora una volta in salita che l’Agenzia per la Cybersicurezza Nazionale (Acn) invita però a leggere con i relativi distinguo.
Da gennaio, infatti, sono pienamente operativi gli obblighi di notifica introdotti dalla direttiva Nis2, e questo estende la quantità di episodi che arrivano sotto gli occhi dell’Agenzia. La maggiore visibilità, sottolinea l’Acn nel suo Operational Summary di settembre, non si traduce in danni più gravi: gli impatti restano sugli stessi livelli dei mesi scorsi. Il quadro, insomma, racconta di un numero maggiore di eventi osservati senza un corrispondente incremento proporzionale di danni, con alcune eccezioni rilevanti, a cominciare dal ransomware nella sanità.
Metodologia
L’Operational Summary non è un’indagine a campione, ma la sintesi mensile delle attività operative di Csirt Italia, l’articolazione tecnica dell’Acn. Il Csirt è il punto di raccolta nazionale delle notifiche di incidente, obbligatorie e volontarie, previste dal Perimetro di sicurezza nazionale cibernetica, dalla legge 90 del 2024 e dal decreto legislativo 138 del 2024 che recepisce la Nis2. A queste si aggiungono informazioni da fonti aperte e commerciali e da organismi omologhi italiani e internazionali. Gli analisti classificano ogni segnalazione come evento o incidente, cioè con impatto confermato, secondo la tassonomia cyber dell’agenzia. Alcune precisazioni aiutano a leggere i numeri: una stessa vittima viene contata più volte se coinvolta in eventi distinti, i dati sulle vulnerabilità provengono dal National Vulnerability Database del Nist, le rivendicazioni di ransomware e DDoS sono raccolte da fonti aperte e non sempre confermate dalle vittime. Le previsioni sull’andamento degli eventi usano un modello statistico che, avverte l’Acn stessa, non può essere preciso. Infine, l’ultimo capitolo sullo scenario internazionale si basa solo su fonti aperte e non su evidenze operative dell’Agenzia.
I numeri
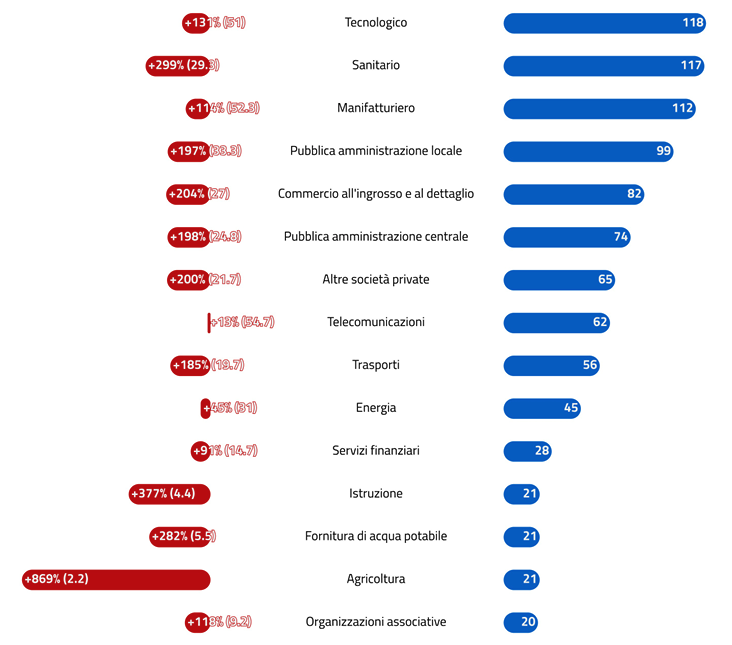
I 485 eventi del mese hanno coinvolto 827 soggetti distinti, 514 dei quali appartengono alla constituency del Csirt, cioè gli operatori dei settori Nis, del Perimetro, delle telecomunicazioni e della pubblica amministrazione. La crescita si spiega soprattutto con due fenomeni. Il primo sono gli attacchi DDoS di matrice hacktivism contro siti di amministrazioni locali e imprese, rimasti senza conseguenze significative. Il secondo è una campagna di defacement che ha sfruttato in modo opportunistico vulnerabilità in plugin e componenti dei Cms, tra cui una falla nel Joomla Content Editor segnalata dal Csirt con un bollettino: il defacement è così la minaccia cresciuta di più rispetto alla media. Nel complesso, le minacce più frequenti sono state DDoS, compromissione di caselle di posta e phishing. I settori con più vittime sono il tecnologico, colpito soprattutto da sfruttamento di vulnerabilità e guasti, il sanitario, alle prese in prevalenza con esposizioni di dati, e il manifatturiero, bersaglio dei defacement.
Ransomware, è ancora la minaccia più seria
Sul piano dei rischi concreti, il ransomware resta la minaccia più seria. A settembre ha colpito soprattutto il settore tecnologico, il commercio e il manifatturiero, entrando nelle reti attraverso vulnerabilità, credenziali valide già rubate e servizi di accesso remoto compromessi. L’episodio più grave ha riguardato un polo ospedaliero con due sedi: la compromissione dell’infrastruttura virtualizzata e dei sistemi di archiviazione ha portato alla chiusura temporanea di una struttura e a limitazioni nella gestione dei pazienti nell’altra, e le analisi indicano come possibile punto d’ingresso una vulnerabilità in un apparato perimetrale. Quanto alle vittime, il 17% sono, appunto, soggetti critici, il 25% di media criticità e il resto organizzazioni meno sensibili; le rivendicazioni pubbliche contro vittime italiane sono state 19. La sanità compare anche in un altro dato: monitorando i mercati illeciti di dati, il Csirt individua una raccolta di indirizzi e-mail con relative credenziali riconducibili in maggioranza a strutture sanitarie.
DDoS e vulnerabilità
Dopo tre mesi di sostanziale pausa, tra giugno e agosto, come accennato sono tornati a crescere gli attacchi DDoS di matrice hacktivista, diretti soprattutto contro la pubblica amministrazione locale. Solo nell’8,3% dei casi sono stati accertati impatti, comunque limitati. A rivendicarli è stato un gruppo filorusso, che li ha presentati come risposta al sostegno militare italiano all’Ucraina, citando notizie su un nuovo pacchetto di aiuti; in tutto, le rivendicazioni DDoS contro soggetti italiani sono state 39.
Il dato strutturale più rilevante riguarda le vulnerabilità. A settembre il programma Cve (Common Vulnerabilities and Exposures) ha pubblicato 15.074 nuove schede, 2.355 più di agosto; 341 di queste hanno almeno un exploit dimostrativo e 25 risultano già sfruttate in attacchi reali. Nei primi nove mesi del 2026 le Cve registrate hanno superato quota 77mila, una crescita che l’Acn definisce senza precedenti e che osserva in concomitanza con la diffusione dei modelli AI di frontiera, capaci di ridurre i tempi di analisi del codice, ricerca di vulnerabilità e sviluppo di exploit. Lo sfruttamento di vulnerabilità è stato anche il principale vettore d’accesso iniziale del mese, seguito dalla posta elettronica usata per phishing e spear phishing e dall’uso di credenziali valide compromesse. Tra i 155 alert pubblicati dal Csirt compaiono prodotti di accesso remoto e sicurezza perimetrale come SonicWall, Cisco e F5, ma anche piattaforme legate all’AI come Flowise, LiteLlm e ServiceNow AI Platform.
Prevenire in uno scenario complesso
Accanto agli incident, il monitoraggio della superficie esposta. A settembre il Csirt ha individuato 8.213 sistemi e servizi a rischio, 908 in meno rispetto ad agosto, tra cui numerosi servizi F5 BIG-IP potenzialmente vulnerabili, e ha inviato 4.460 comunicazioni dirette ai soggetti della constituency che li esponevano. L’analisi dei dati raccolti da malware infostealer ha permesso di individuare 253 account compromessi di soggetti istituzionali, subito avvisati. Complessivamente, le comunicazioni inviate ad amministrazioni e imprese per segnalare compromissioni o fattori di rischio sono state oltre 10.800.
Per pensare la difesa centrali restano gli apparati perimetrali e i rischi legati ai fornitori di sistemi industriali, richiamati all’attenzione anche da Fbi, Cisa e autorità canadese. Sull’intelligenza artificiale il documento raccoglie segnali di uso offensivo, come una botnet che installava sui sistemi compromessi un framework di agenti AI modificato, programmato per cercare prima di tutto le chiavi di accesso alle Api dei servizi AI, e l’avviso congiunto di Nsa, Fbi e Cisa sulle campagne di distillazione attribuite a società cinesi. Segnala anche test in ambiente controllato in cui modelli avanzati hanno compiuto azioni non autorizzate. Le contromisure indicate dall’Acn restano concrete e, in buona parte, note: aggiornare con tempestività software e apparati perimetrali, usare l’autenticazione a più fattori e il principio del privilegio minimo, separare e proteggere gli ambienti di virtualizzazione e di archiviazione, segmentare le reti e mantenere backup separati, non modificabili e verificati con prove di ripristino. Il caso dell’ospedale mostra che proprio su questi punti, più che sulle minacce nuove, continua a giocarsi la differenza tra un evento e un’interruzione di servizio.
© RIPRODUZIONE RISERVATA