









Il mercato digitale italiano ha chiuso il 2025 ancora in crescita del 3,4%. I numeri del rapporto Digitale in Italia 2026 di Anitec-Assinform realizzato con NetConsulting cube, in particolare, evidenziano tra i segmenti più dinamici quello della cybersecurity, che raggiunge il valore di 2,24 miliardi di euro con un incremento del 12%, sostenuto dal riconoscimento da parte delle aziende del bisogno di difendersi dagli attacchi che sfruttano l’AI, ma anche dal bisogno di allinearsi alle normative (Gdpr, NIS2 e DORA, per esempio) a seconda del verticale di appartenenza.
Gli analisti leggono nella spinta regolatoria la conferma che la compliance è “il secondo motore di crescita del mercato, da sempre uno dei principali fattori di innovazione ‘guidata’ in Italia”. E’ necessario governare gli asset strategici digitali, dalle infrastrutture ai dati fino alle tecnologie, a partire dall’AI, per garantire sicurezza, indipendenza e sviluppo economico.
La norma però da sola non basta. Il Barometro Cybersecurity 2025 di NetConsulting evidenzia infatti che il 76,5% delle aziende giudica insufficienti le risorse interne per rispondere ai requisiti NIS2 e solo il 35% considera adeguato il budget disponibile. La supply chain si conferma il fronte di rischio più elevato, con il 45% delle organizzazioni che dichiara una collaborazione informativa scarsa o nulla con i partner di filiera. La compliance da sola non è cybersecurity, ma la cybersecurity ha bisogno di visibilità, controllo e compliance.
Ai Ciso, chiamati a orchestrare competenze tecniche, organizzative e giuridiche, si chiede di estendere il presidio all’intera catena dei fornitori. Una catena che comprende anche i vendor di sicurezza, ed è qui che la conformità incontra una domanda nuova: sotto quale giurisdizione operano le tecnologie a cui un’azienda affida la propria difesa.
Dal dove al chi e come
Sono i temi su cui anche Bitdefender si interroga e risponde.
Il suo Cybersecurity Assessment 2026 è arrivato alla quarta edizione. L’indagine è condotta da Censuswide tra aprile e giugno 2026 su oltre 1.200 professionisti IT e della sicurezza, tra manager e ruoli operativi, di aziende con più di 500 dipendenti in Francia, Germania, Italia, Singapore, Regno Unito e Stati Uniti. Un dato spicca su tutti gli altri: il 76,1% degli intervistati prenderebbe in considerazione il cambio del fornitore di cybersecurity per ragioni legate alla sovranità dei dati, alla giurisdizione applicabile o al possibile accesso da parte di governi stranieri. Il dato quasi coincide con la quota di chi attribuisce rilevanza alla sovranità (77%): per la maggioranza, osservano gli autori, è già un criterio di scelta. L’Italia, con la percentuale del 68,5% esprime una maggioranza netta, mentre a livello di ruoli l’urgenza è molto elevata anche tra i manager (79,4%). Le motivazioni si sovrappongono: requisiti normativi, tensioni geopolitiche, timore di dipendere da tecnologie estere. Fondamentale: la domanda oggi non è più tanto “dove è ospitata la piattaforma?” quanto piuttosto “Chi la governa, da dove? Quale governo straniero può legalmente imporre la propria volontà ai fornitori della tecnologia che per noi è critica?”.
La compliance non è il fine ultimo, ma è indispensabile
La sovranità si innesta su un terreno in cui la compliance, da sola, mostra già i propri limiti. Il 62% degli intervistati ritiene che tenere il passo con gli obblighi normativi sia soverchiante, il 61% che il processo sia più complesso del necessario per il peso di ricerche e documentazione manuali, il 56% che gli sforzi della propria organizzazione si riducano a un esercizio formale, da spuntare su una checklist. Il 48%, inoltre, riferisce che i controlli di sicurezza vengono regolarmente aggirati, almeno temporaneamente, per esigenze di business. Per il report, quando l’obiettivo è superare l’audit, i controlli prendono la forma della verifica anziché quella della minaccia. E l’Italia registra il valore più contenuto tra i sei Paesi nella quota di chi vede la strategia di sicurezza guidata dalla compliance formale anziché dalla prevenzione, 48% contro il 65% degli Stati Uniti. Lo stesso scarto tra norma e comportamento riguarda la trasparenza: il 55,2% ha ricevuto indicazione di tenere riservata una violazione che riteneva andasse segnalata (46% in Italia, il dato più basso), contro il 42% del 2023, nonostante l’entrata in vigore delle regole della SEC statunitense, di NIS2 e di DORA. Le norme, osservano gli autori, hanno fissato una soglia minima, ma la cultura procede più lentamente.
Il rischio, per la sovranità, è analogo: quello di ridursi a una clausola contrattuale. Le leggi possono stabilire dove i dati devono risiedere e chi può accedervi, osserva Bitdefender, ma solo i sistemi tecnici sono in grado di dimostrare che quei confini reggono. Un fornitore può garantire l’hosting locale ed eseguire comunque i backup all’estero, o consentire l’accesso dell’helpdesk da un’altra regione: basta un login remoto per ricondurre i dati sotto un ordinamento diverso, come il Cloud Act statunitense.
E’ allora fondamentale verificare nei contratti le clausole su residenza dei dati, giurisdizione e sub-responsabili del trattamento, cambiando vendor se le risposte non sono chiare. Le moderne strategie di sicurezza devono andare oltre le difese reattive, puntando a una riduzione continua del rischio, alla governance dell’adozione dell’AI e al rispetto della compliance in un contesto in cui i criminali informatici sono più rapidi, più adattivi e utilizzano processi sempre più automatizzati.
La sovranità dei dati alleata della cybersecurity
Sulla distinzione tra sovranità dichiarata e sovranità verificabile Bitdefender costruisce la propria strategia. Il presupposto è che la residenza dei dati non basti: conta dove ha sede l’entità giuridica finale del fornitore, o la sua capogruppo, perché molti vendor che promuovono l’hosting locale restano soggetti a leggi straniere e a richieste di accesso extraterritoriale. Con sede e governance nell’Unione Europea, un’ampia attività di R&S in Europa e l’etichetta Cybersecurity Made in Europe, Bitdefender articola la propria proposta su tre piani.
Il primo è la sovranità dei dati: dati dei clienti, eventi di sicurezza, telemetria e configurazioni restano sotto controllo europeo grazie a opzioni di hosting su cloud certificati. Il secondo è la sovranità tecnica, con una tecnologia sviluppata e regolata secondo i quadri giuridici europei. Il terzo è la sovranità operativa: il servizio GravityZone MDR, basato sull’AI e arbitrato da analisti umani, è erogato 24×7×365 da specialisti con sede nell’UE, e monitoraggio, indagini, risposta ed escalation degli incidenti non vengono trasferiti a team extraeuropei per seguire i fusi orari. Un aspetto che tocca anche un limite emerso dall’indagine: il 47,6% degli intervistati non riesce a garantire una copertura 24×7.
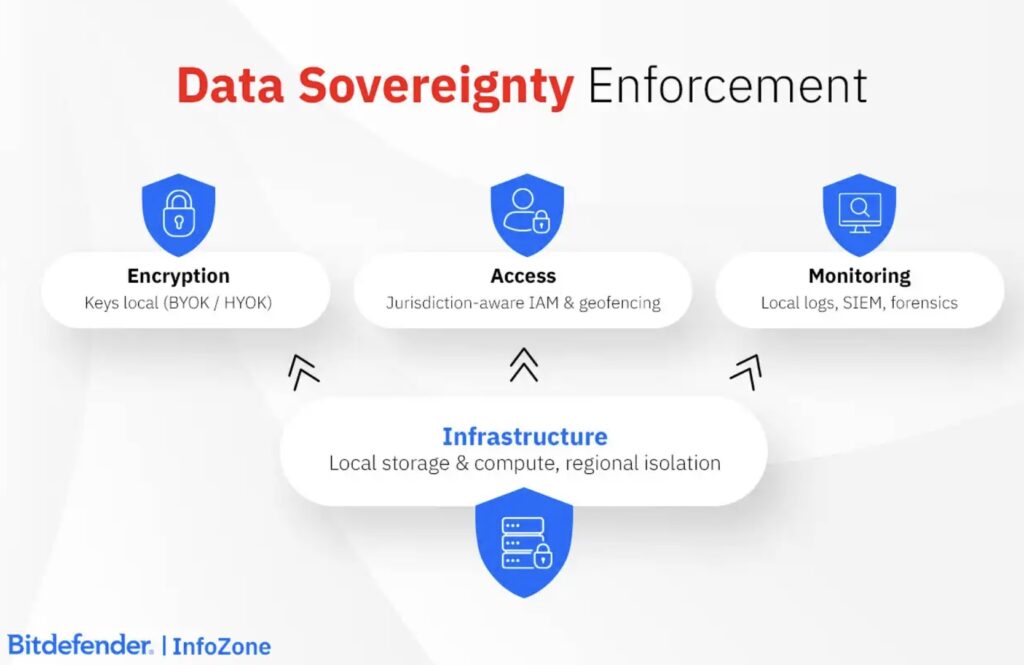
La proposta Bitdefender traduce questi principi in controlli: Full Disk Encryption con gestione centralizzata delle chiavi, CSPM+ con CIEM integrato per verificare le configurazioni cloud e ridurre i privilegi eccessivi, ITDR contro l’abuso delle credenziali, PHASR per disattivare gli strumenti inutilizzati, XDR ed EDR per il contenimento degli incidenti. Compliance Manager porta il monitoraggio della conformità dentro la piattaforma, nella direzione indicata dal report per semplificare la raccolta delle evidenze, mentre penetration testing e red teaming verificano che l’architettura regga in condizioni d’attacco reali, come richiedono i test di resilienza di DORA e NIS2.
Un percorso possibile
Sulla base di queste esigenze, possibilità e del valore delle tecnologie disponibili è vero pure che tra l’intenzione di cambiare fornitore e il cambio effettivo è da mettere in conto un periodo di transizione, con i suoi vincoli contrattuali e operativi. Bitdefender risolve la criticità con il suo Sovereign Acceleration Program che si rivolge alle organizzazioni di fascia media che vogliono ridurre il rischio giurisdizionale e comprende la piattaforma GravityZone, il servizio GravityZone MDR, le opzioni di cloud sovrano europeo e un’implementazione in parallelo che evita interruzioni operative. Alle organizzazioni idonee il programma offre una valutazione gratuita del rischio sovrano, l’assistenza nella pianificazione della migrazione, una guida all’architettura sovrana, l’accesso diretto alle competenze degli esperti Bitdefender e il supporto per la gestione dei contratti in essere, valutato caso per caso. In questa impostazione la sovranità smette di essere una dichiarazione del fornitore e diventa una proprietà dell’architettura di difesa.
Non perdere tutti gli approfondimenti di Voice of Bitdefender
Per saperne di più scarica il whitepaper: Cybersecurity Assessment 2026
© RIPRODUZIONE RISERVATA